
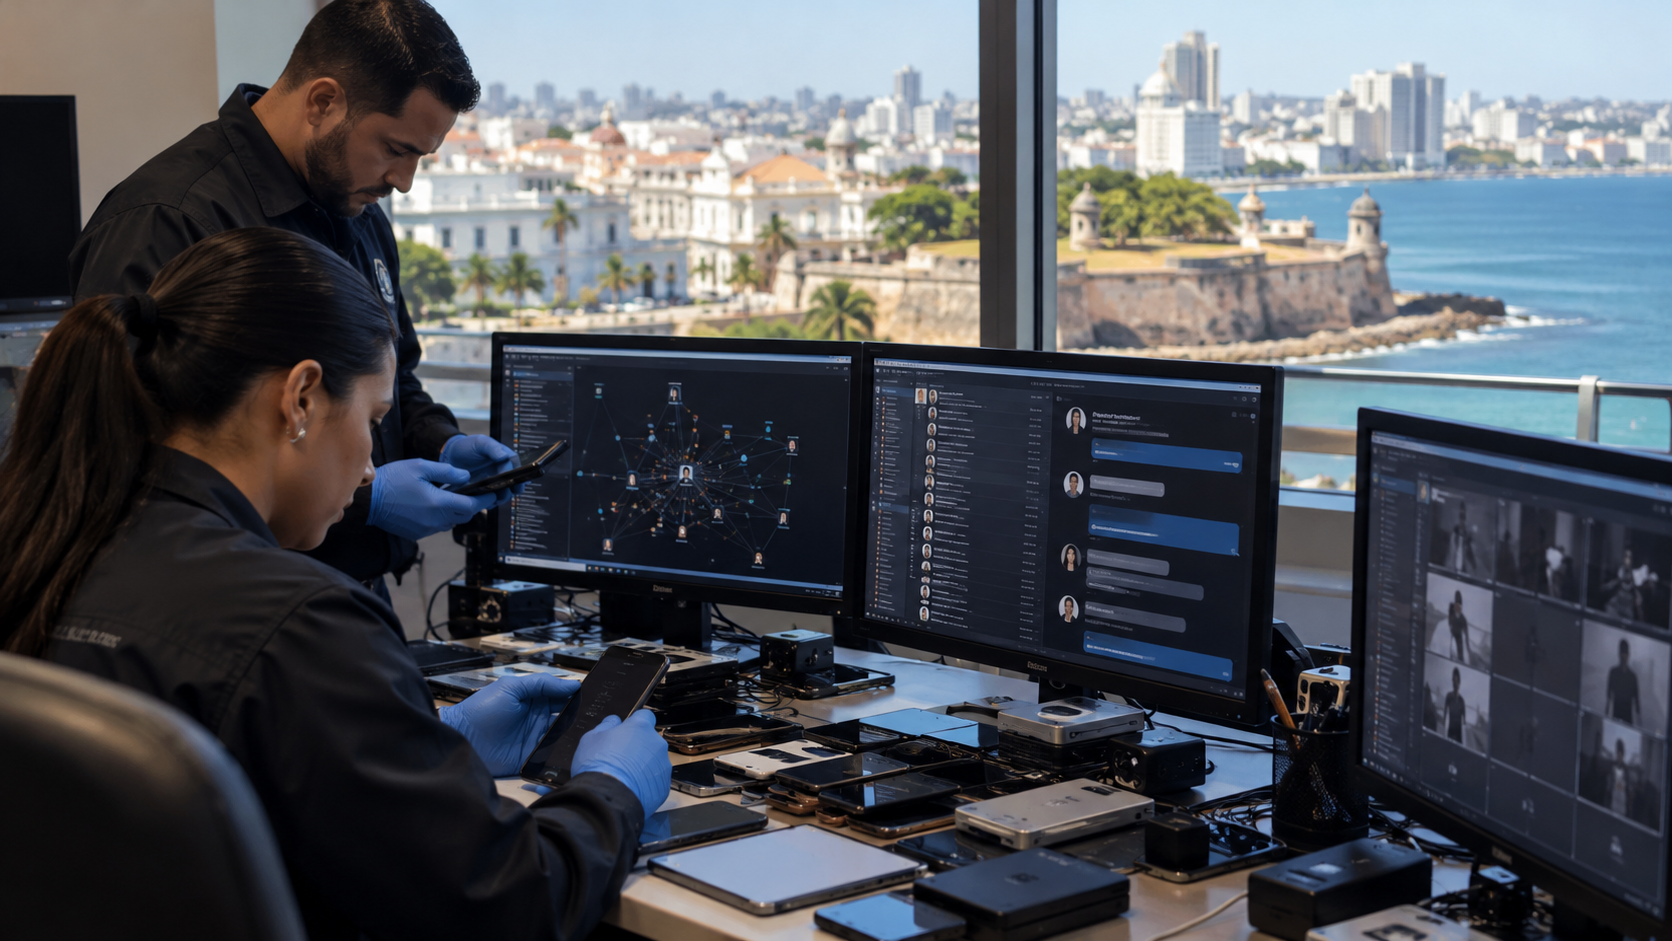
Una operación federal identifica contrataciones fraudulentas en más de setenta empresas y el uso de equipos alojados en domicilios estadounidenses.
El 13 de octubre de 2026, el Departamento de Justicia de Estados Unidos anunció acciones coordinadas en Ohio y Texas contra una presunta red que facilitaba el empleo remoto de operadores informáticos vinculados con Corea del Norte. La investigación dio lugar a una acusación contra catorce personas, dos detenciones y el decomiso aproximado de 187 dispositivos informáticos.
De acuerdo con la fiscalía, los participantes utilizaban identidades robadas o falsas para conseguir puestos de trabajo en empresas estadounidenses. Colaboradores ubicados dentro del país recibían computadoras de las compañías, instalaban sistemas de acceso remoto y permitían que los operadores trabajaran desde otras ubicaciones mientras aparentaban encontrarse en Estados Unidos.
Las autoridades afirman que la operación afectó a más de setenta empleadores de sectores como salud, comunicaciones, comercio y manufactura. Los ingresos obtenidos por los trabajadores habrían alcanzado alrededor de tres millones de dólares, con la sospecha de que parte de los fondos terminó en entidades sancionadas vinculadas con el régimen norcoreano.
El expediente reúne presuntos delitos de fraude electrónico, lavado de dinero y suplantación de identidad. Las imputaciones aún deben probarse judicialmente y los acusados mantienen su presunción de inocencia; para las empresas, el caso plantea riesgos concretos en la contratación remota, la comprobación de identidad y el control de accesos a información corporativa.
Fuente: Departamento de Justicia de Estados Unidos, 13 de octubre de 2026
#DPP #DerechoPenal #Ciberdelincuencia #SuplantaciónDeIdentidad #SeguridadNacional